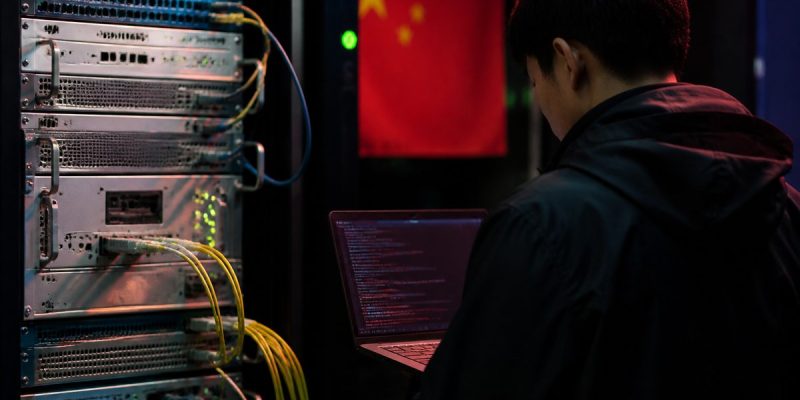
La ciberseguridad mundial está nuevamente puesta a prueba. El grupo de hackers chino Fire Ant ataca esta vez a los routers Cisco iOS XR, introduciendo un dispositivo de escucha que escapa a la vigilancia de los sistemas de seguridad. Sygnia, especialista en respuesta a incidentes, ha descubierto esta campaña de espionaje sofisticada que apunta a infraestructuras críticas. Descubra cómo estas operaciones se llevan a cabo con total discreción.
Lo esencial a recordar
- El grupo Fire Ant, vinculado a China, utiliza los routers Cisco iOS XR para espiar las redes sin desencadenar alertas.
- Los hackers explotan un túnel GRE oculto y un binario malicioso para capturar el tráfico de red.
- Sygnia recomienda una vigilancia aumentada de los equipos de red para contrarrestar estas intrusiones.
Imagine por un momento que usted gestiona una gran empresa con redes complejas y que sus datos más sensibles están en peligro sin que usted lo sepa. Es exactamente la situación que enfrentan hoy muchas organizaciones ante los ataques orquestados por Fire Ant. Este grupo, afiliado a China, ha sabido transformar las fallas de los routers Cisco en verdaderas puertas de entrada para el espionaje. Su discreción y su experiencia técnica dejan pocas huellas, haciendo su detección particularmente ardua. Sumérjase en los detalles de esta operación sofisticada que pone en peligro la seguridad de las empresas de todo el mundo.
Un dispositivo de escucha indetectable en los routers Cisco
Fire Ant ha diseñado un método ingenioso para espiar las redes instalando un dispositivo de escucha en los routers Cisco iOS XR. Estos dispositivos, esenciales para el tráfico de red, son comprometidos de manera que copian el tráfico sin alertar a los equipos de seguridad. Un túnel GRE invisible a los diagnósticos habituales exporta discretamente el flujo de datos hacia un servidor FTP externo.
Los hackers utilizan un binario malicioso disfrazado como servicio del sistema legítimo, acpid, para borrar cualquier rastro de su paso en los registros del router. Esta estrategia les permite recolectar información valiosa sin despertar sospechas.
Compromisos múltiples: TACACS y estaciones Linux objetivo
Además de los routers, Fire Ant apunta a los servidores de autenticación TACACS que verifican las conexiones de los administradores de red. Interceptan cada sesión aceptada, recuperando así las credenciales protegidas por un cifrado XOR débil. Esto permite a los hackers acceder a las redes sin dificultad.
En las estaciones de gestión Linux, el grupo instala rootkits y puertas traseras ocultas en software de seguridad aparentemente legítimo. Estas herramientas, como el rootkit Medusa y las puertas traseras SSH cupsdd y smartdd, pasan desapercibidas para los sistemas de seguridad clásicos.
Ataques cibernéticos en plena expansión desde 2025
Esta campaña se inscribe en una serie de ataques iniciados en 2025, donde Fire Ant ya ha apuntado a hipervisores VMware. Estas intrusiones han explotado vulnerabilidades críticas, como la CVE-2024-37079 en VMware vCenter Server. Sygnia también ha observado que otros grupos chinos, como Warp Panda y UNC3886, han participado en este tipo de ataques.
Las infraestructuras críticas están particularmente en riesgo, ya que los hackers buscan alcanzar estos entornos de alto valor desde sus puntos de observación infiltrados. Sygnia recomienda una vigilancia aumentada y una actualización de los protocolos de seguridad para los equipos de red.
Los ciberataques Cisco y la estrategia de seguridad reforzada
En paralelo a los ataques en los routers, Cisco ha enfrentado otros incidentes de seguridad. En diciembre de 2025, el grupo UAT-9686 explotó una falla crítica en las pasarelas de mensajería Cisco Secure Email Gateway. Aunque se han publicado parches, los accesos instalados por los atacantes persisten, subrayando la necesidad de una estrategia de seguridad reforzada.
Para contrarrestar estas amenazas, es esencial que las empresas adopten un enfoque proactivo en materia de ciberseguridad, aplicando medidas de vigilancia y endurecimiento similares a las utilizadas para las estaciones de trabajo clásicas.
Los desafíos de la ciberseguridad en el sector de infraestructuras críticas
El sector de infraestructuras críticas, que incluye industrias como la energía, el transporte y la salud, es un objetivo privilegiado para los ciberataques. Los grupos como Fire Ant explotan las menores fallas para infiltrarse en estos sistemas, lo que puede tener consecuencias desastrosas para la seguridad nacional y la economía mundial.
Las empresas deben no solo reforzar sus sistemas de seguridad, sino también colaborar con los gobiernos y los expertos en ciberseguridad para compartir la información y los recursos necesarios para contrarrestar estas amenazas. La cooperación internacional es crucial para desarrollar estrategias efectivas para proteger las infraestructuras esenciales.
FAQ sobre los ataques de los hackers chinos Fire Ant
¿Cuáles son los objetivos principales de Fire Ant?
Fire Ant apunta principalmente a los routers Cisco iOS XR, los servidores de autenticación TACACS, y las estaciones de gestión Linux para recolectar datos sensibles sin ser detectados.
¿Cómo disimulan los hackers su presencia?
Utilizan túneles GRE invisibles y binarios maliciosos para borrar las huellas en los registros del sistema. Además, explotan rootkits y puertas traseras disfrazadas como servicios legítimos.
¿Qué medidas de seguridad recomiendan los expertos?
Sygnia aconseja reforzar la vigilancia de los equipos de red, aplicar parches de software regulares, y establecer protocolos de endurecimiento para prevenir intrusiones similares.
¿Qué impacto tienen estos ataques en las infraestructuras críticas?
Los ataques pueden comprometer la seguridad y la fiabilidad de las infraestructuras críticas, poniendo en peligro la seguridad nacional y provocando perturbaciones económicas mayores. La colaboración internacional y la mejora de las medidas de seguridad son esenciales para mitigar estos riesgos.